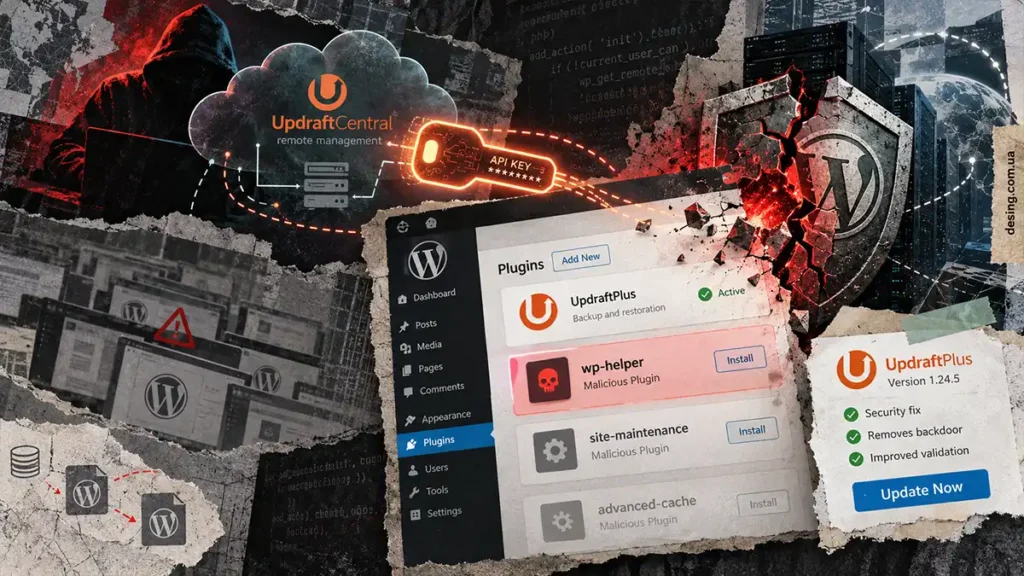
Зловмисники використали скомпрометовані ключі UpdraftCentral, щоб встановлювати шкідливі плагіни на підключені сайти WordPress. Атака сталася після зламу TeamUpdraft — розробника популярного плагіна резервного копіювання UpdraftPlus. Для надсилання команд нападникам не потрібні були паролі адміністраторів сайтів.
TeamUpdraft виявила сторонній доступ до свого сайту 17–18 жовтня 2026 року. Компанія вважає, що зловмисники отримали доступ до клієнтської бази з персональними даними, хешами паролів, налаштуваннями двофакторної автентифікації та ключами підключення до її сервісів.
Найбільший ризик для сайтів пов’язаний із ключами UpdraftCentral Cloud. Цей сервіс дозволяє керувати кількома встановленнями WordPress з однієї панелі: оновлювати плагіни, працювати з користувачами та виконувати інші адміністративні дії.
Підключений сайт перевіряє криптографічний підпис команди й виконує її з правами користувача, який створив з’єднання. Отримавши справжні ключі, нападники змогли надсилати запити, які проходили штатну перевірку. Це дозволяло встановлювати й активувати шкідливі плагіни, якщо пов’язаний користувач мав відповідні права.
У розборі Patchstack описано 99 різних назв таких плагінів, зокрема Site Health Cache. Це кількість виявлених назв, а не підрахунок зламаних сайтів.
Один із проаналізованих бекдорів міг створювати користувача з видимою роллю «Редактор», але додатково надавати йому права встановлювати плагіни та змінювати важливі налаштування. Тому перевірки лише списку адміністраторів недостатньо. Створений обліковий запис міг залишатися навіть після видалення шкідливого плагіна.
Сам факт встановлення UpdraftPlus не означає, що сайт був доступний для цієї атаки. Для приймання команд потрібен ключ UpdraftCentral. Проте підключення могло з’явитися під час входу в обліковий запис TeamUpdraft: опція додавання сайту до віддаленого керування була позначена за замовчуванням.
За повідомленням TeamUpdraft, самостійно розміщені встановлення UpdraftCentral і пакети завантаження UpdraftPlus не постраждали. Отже, компрометацію сервісу не слід сприймати як зараження всіх копій плагіна.
19 жовтня розробник випустив оновлення для відкликання старих хмарних ключів. Перший механізм працював некоректно, тому того самого дня з’явилися UpdraftPlus 1.26.13 для безкоштовної версії та 2.26.13 для Premium. Виправлення підтверджене в журналі змін UpdraftPlus.
Компанія повідомила про автоматичне поширення оновлення через WordPress.org. Однак варто перевірити фактично встановлену версію на кожному сайті: вона має бути не нижчою за 1.26.13 або 2.26.13 відповідно.
Оновлення відкликає старі підключення, але не видаляє вже встановлені бекдори, сторонніх користувачів та інші зміни нападників. Власникам потенційно зачеплених сайтів потрібно:
- Увійти безпосередньо в панель WordPress. Оновити UpdraftPlus і перевірити розділ Settings → UpdraftPlus → Advanced Tools → UpdraftCentral. Видалити старі ключі, якщо вони залишилися.
- Змінити пароль TeamUpdraft. Якщо він використовувався деінде, замінити його й там. Повторно налаштувати двофакторну автентифікацію облікового запису TeamUpdraft.
- Перевірити файли та плагіни. Оглянути також каталог
wp-content/mu-pluginsчерез хостинг, SFTP або SSH. Перед очищенням за можливості зберегти журнали й копії підозрілих файлів для аналізу. - Перевірити всіх користувачів і їхні фактичні права. Не обмежуватися роллю «Адміністратор» або списком, який показує панель зараженого сайту.
- За ознак зламу провести очищення або відновлення. Для відновлення потрібна перевірено чиста копія, створена до 17 жовтня. Після усунення стороннього доступу змінити паролі адміністраторів і доступні зламаному сайту облікові дані.
- Створювати нове підключення UpdraftCentral після перевірки сайту. Новий ключ не усуває шкідливий код, який міг залишитися на сервері.
Чому видалення одного плагіна не завжди прибирає прихований доступ, ми вже пояснювали на прикладі атак через Ninja Forms. Для поточного інциденту перевірка файлів і користувачів так само важлива, як оновлення.
Станом на останнє повідомлення 21 жовтня TeamUpdraft заявляла, що шлях проникнення закрито й ознак подальшого доступу нападників до її систем немає. Розслідування триває; точна кількість постраждалих сайтів невідома.