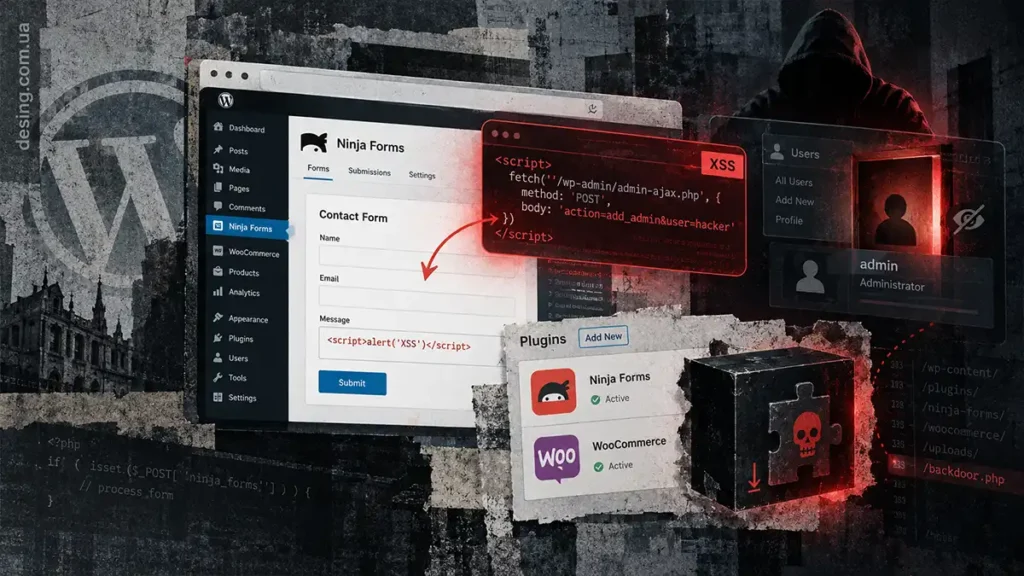
Хакеры начали использовать уязвимость Ninja Forms для установки бэкдоров на WordPress-сайты. Вредоносный код срабатывает, когда администратор открывает заражённую заявку в уязвимом редакторе. Та же кампания затрагивает WPC Product Bundles for WooCommerce, где JavaScript попадает в данные заказа.
В Ninja Forms атакуют CVE-2026-94504, затрагивающую версии до 3.15.3 включительно. В WPC Product Bundles используют CVE-2026-93836 — она присутствует в версиях до 8.6.6 включительно. В каталоге WordPress у первого плагина более 500 000 активных установок, у второго — более 30 000. Это база пользователей, а не число взломанных сайтов.
Patchstack впервые зафиксировала эту кампанию 4 октября 2026 года в атаках на WPC Product Bundles. На следующий день исследователи обнаружили тот же код в атаках на Ninja Forms. В обоих случаях JavaScript загружался с imgcdn1[.]com, что связывает попытки эксплуатации в одну кампанию.
В основе атаки — сохранённый XSS: вредоносный JavaScript остаётся в заявке или заказе до их просмотра администратором. В Ninja Forms проблема связана со старым редактором заявок в панели управления. Атакующему не нужна собственная учётная запись: скрипт работает в авторизованной сессии жертвы, получает служебные nonce-токены и использует штатные административные функции WordPress.
Затем устанавливается вредоносный плагин под видом WP Smart Thumbnails 1.2.4 от «MediaPress Labs». Он оставляет четыре способа доступа: видимого администратора, скрытого администратора, секретный URL для входа от имени самого старого существующего администратора и файловый менеджер без авторизации. Последний не запускает команды напрямую, но позволяет загружать дополнительные файлы.
Удаление WP Smart Thumbnails не избавляет от скрытого аккаунта и секретного адреса входа: их поддерживают отдельные вспомогательные плагины в wp-content/mu-plugins/. Скрытый администратор не отображается в списке пользователей. Злоумышленники также подменяют временные метки файлов, поэтому поиск только недавно изменённых файлов может пропустить заражение.
Исправления этих двух CVE вышли в Ninja Forms 3.15.4 и WPC Product Bundles 8.6.7. Однако при обслуживании плагинов WordPress стоит устанавливать актуальные версии. На 7 октября в каталоге доступны Ninja Forms 3.15.5 с дополнительным исправлением XSS и WPC Product Bundles 8.7.4.
Обновление закрывает путь для новых попыток эксплуатации, но не удаляет уже созданные бэкдоры. Если есть признаки взлома, нужно проверить учётные записи напрямую в базе данных, каталог mu-plugins, файлы и журналы сайта. Обычного просмотра списка администраторов здесь недостаточно.
Patchstack характеризует наблюдаемый объём эксплуатации как ограниченный. Число успешно взломанных сайтов неизвестно, поэтому говорить о массовом заражении всех установок Ninja Forms оснований нет.
Источник: BleepingComputer