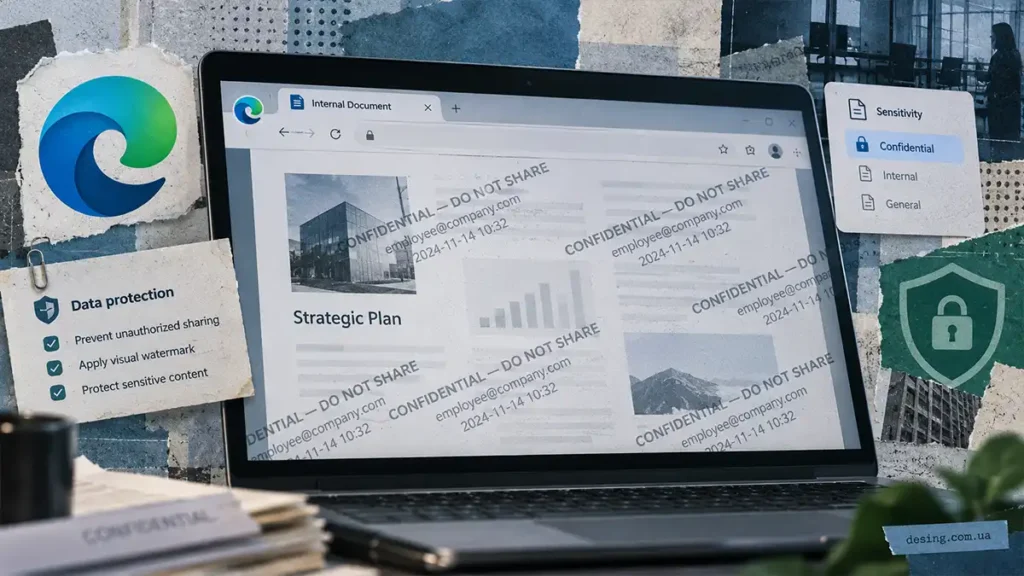
Microsoft планує в грудні 2026 року зробити загальнодоступною функцію Watermarking Protection в Edge for Business. Під час перегляду захищених сторінок і документів браузер показуватиме водяний знак з ім’ям користувача та часом перегляду. Позначка має стримувати поширення конфіденційних даних, хоча сама по собі не забороняє робити скриншоти.
Грудень зазначений як плановий строк загальної доступності в записі дорожньої карти RM547827. Точного дня Microsoft не назвала, а строки в дорожній карті можуть змінюватися. Зараз функція перебуває в попередній версії.
За документацією Microsoft, водяний знак відображається поверх вмісту безпосередньо в браузері. Він містить попередження «Confidential – Don’t share», ім’я користувача й часову позначку. Працівник не може прибрати або змінити його засобами Edge; налаштування тексту адміністратором у поточній версії теж не передбачене.
Для сценаріїв із політиками запобігання витоку даних, або DLP, самої мітки конфіденційності недостатньо. Водяний знак з’являється, коли до вмісту застосовується реальне обмеження — наприклад, блокування копіювання, завантаження чи друку. Політика в режимі лише аудиту записує подію, але не додає позначку.
Водяні знаки Microsoft Edge підтримують у звичайних і розділених вкладках, спливних вікнах, вікнах вебзастосунків та режимі читання. У документації також зазначені PDF із підтримуваними мітками конфіденційності, друк і знімки екрана. Позначка накладається під час відображення вмісту — це не опис редагування самого файла.
Заборона скриншотів — окремий механізм. Водяний знак може залишитися на зображенні екрана, але не робить його створення неможливим. Фотографування монітора іншим пристроєм він також не блокує.
Для попередньої версії Microsoft вказує Edge 142 або новіший, ліцензію Microsoft 365 E3 чи E5, адміністративний доступ до Edge Management Service та ввімкнений Targeted Release для організації. Адміністратор призначає політику потрібним користувачам і вмикає Watermarking у налаштуваннях безпеки. Політика має бути прив’язана до користувача, а не лише до пристрою.
Важлива й модель керування. Для Microsoft 365 E3 Microsoft окремо описує захист через Intune App Protection: водяний знак може діяти в усьому керованому робочому профілі. У Microsoft 365 E5 політики Purview дозволяють визначати захищені межі на рівні сайтів і застосунків. Тож поведінка функції залежить від конфігурації організації.
Підтримку Sidebar і Shoreline, а також динамічні водяні знаки з додатковими налаштуваннями Microsoft залишає для майбутніх випусків. Строків цих доповнень поки немає. Грудневий план стосується корпоративного Edge for Business і не означає автоматичного ввімкнення водяних знаків у звичайному домашньому браузері.