Уязвимость Ninja Forms уже используют для взлома WordPress-сайтов
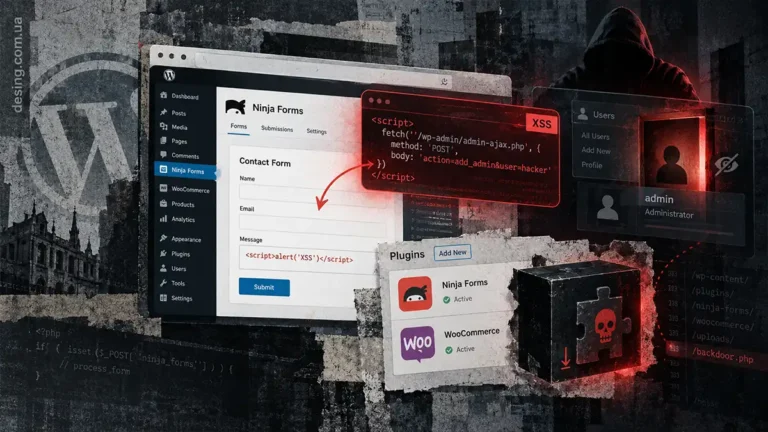
Хакеры начали использовать уязвимость Ninja Forms для установки бэкдоров на WordPress-сайты. Вредоносный код срабатывает, когда администратор открывает заражённую заявку в уязвимом редакторе. Та же кампания затрагивает WPC Product Bundles for WooCommerce, где JavaScript попадает в данные заказа. В Ninja Forms атакуют CVE-2026-94504, затрагивающую версии до 3.15.3 включительно. В WPC Product Bundles используют CVE-2026-93836 — она […]